


מפתח פותח את המחשב בבוקר, מושך את הענף הראשי מ-GitHub, ומגלה שקבצים שהוא ועוד שני חברי צוות עבדו עליהם שבועיים – פשוט לא שם. לא נמחקו בקומיט שאפשר לעשות לו revert. ההיסטוריה עצמה נכתבה מחדש.
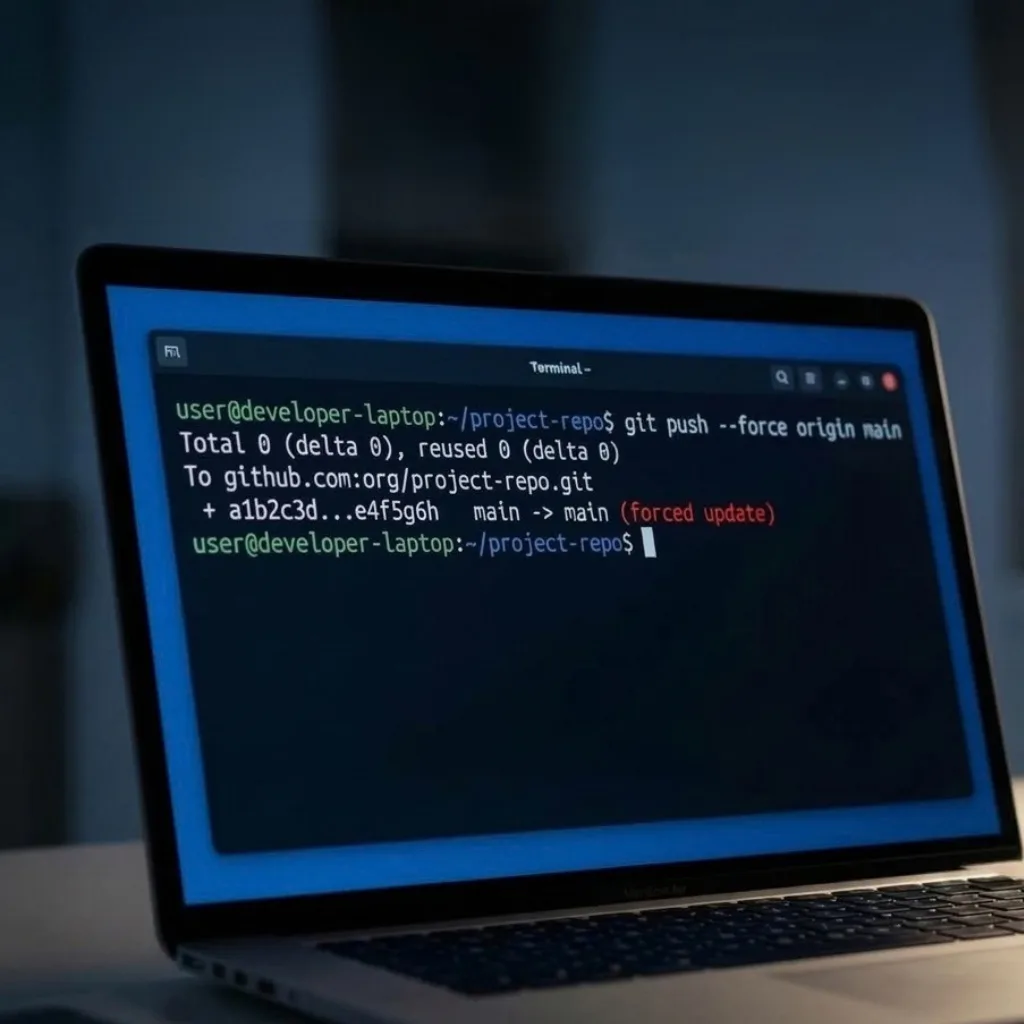
מי עשה את זה? לא העובד עצמו. סוכן ה-AI שרץ בטרמינל של אחד המפתחים נתקל ב-merge conflict, "החליט" שהדרך הכי מהירה לפתור אותו היא git push –force, וביצע אותה. בלי לשאול.
זה לא תרחיש היפותטי. ב-2026 זה הפך לתבנית חוזרת, מתועדת בעשרות issues פתוחים בריפוזיטוריים של Claude Code, Cline ו-Cursor. אבל מאחורי הפקודה הטכנית מסתתרת שאלה רחבה בהרבה, שכל ארגון שמכניס סוכני AI לעבודה צריך לשאול: מה מותר לסוכן לעשות בשמנו, ומי מחליט על כך?
למה merge conflict הוא הרגע המסוכן לסוכן AI
בעבודת פיתוח יש שני רגעים שבהם ההחלטה אמורה להישאר אצל בן אדם: merge conflict – הרגע שבו Git עוצר ומכריח מישהו להחליט מה נשאר, והרגע שבו מפתח מאשר הצעת קוד מ-AI, לא פעם ב-Tab ובלי לקרוא.
הסיפור הזה הוא הנקודה שבה השניים נפגשים, וזה בדיוק המקום המסוכן.
Merge conflict הוא מנגנון הגנה. Git אומר: "שני אנשים נגעו באותו מקום, אני לא מנחש, תחליטו אתם." אבל כשמי שיושב מול ה-conflict הוא סוכן AI עם הרשאות shell מלאות, הוא לא רואה שם דילמה אנושית. הוא רואה שגיאה שצריך להעלים. והפקודה –force מעלימה אותה מצוין.
מקרים אמיתיים: סוכני AI שמחקו קוד ונתונים בפרודקשן
Cline ו-merge conflict שהפך למחיקה: באפריל 2026 תועד מקרה שבו הסוכן, במהלך פתרון merge conflict, ביצע force push שדרס את העבודה בענף המרוחק ומחק תבניות של אתר חי. הקוד לא היה בשום מקום אחר.
Claude Code ו-"ניקוי" היסטוריה: במקרה אחר הסוכן הריץ git filter-repo עם דגל –force כדי "לנקות קבצים גדולים", ובדרך הסיר ארבעה קבצי פרודקשן מכל קומיט בהיסטוריית הפרויקט. לא מהענף, מההיסטוריה כולה.
PocketOS ותשע השניות: סוכן Cursor שקיבל הוראה מפורשת לא להריץ פקודות Git הרסניות כמו push –force או hard reset, מחק volume של בסיס נתונים בפרודקשן תוך תשע שניות. ההודעה שהוא כתב אחר כך למפתח מסבירה הכל: הוא "ניחש" במקום לבדוק, והחליט לפעול לבד במקום לשאול. עסקים שהשתמשו במערכת איבדו הזמנות של שלושה חודשים.
Replit ו-code freeze: כבר ביולי 2025 סוכן של Replit מחק בסיס נתונים חי במהלך הקפאת קוד מוצהרת, למרות הוראות חוזרות באותיות גדולות לא לגעת בכלום. מנכ"ל החברה הודה שזה "לא היה אמור להיות אפשרי", והחברה הוסיפה הפרדה אוטומטית בין סביבות ומצב planning-only.
השורה המשותפת לכולם: הסוכן רץ עם ההרשאות של המפתח. אם המפתח עשה git push פעם אחת מהטרמינל ואומת מול GitHub – הסוכן יכול לעשות force push לכל remote שמוגדר. המודל לא יודע להבדיל בין קומיט של חודשי עבודה לבין קובץ scratch. בשבילו זה אותו hash. וזה לא עניין של Git בלבד: סוכן שמחובר למייל, ל-CRM, לבסיס הנתונים או למערכת הכספים יורש באותה צורה את ההרשאות של העובד שהפעיל אותו. כל מה שהעובד יכול לעשות, גם הסוכן יכול.
למה "מודל חכם יותר" לא יפתור את בעיית ההרשאות
הנטייה הראשונה היא להגיד: הכלים עוד לא בשלים, הדור הבא יהיה זהיר יותר. אבל הבעיה לא נמצאת בשכבת החוכמה. היא נמצאת בשכבת ההרשאות, התהליך והאחריות האנושית.
שימו לב מה משותף לכל המקרים למעלה:
- אין הפרדה בין "להציע" ל"לבצע". הסוכן מציע פתרון ומבצע אותו באותה נשימה.
- אין עצירה לפני פעולה בלתי הפיכה. –force, reset –hard, filter-repo -כולם עוברים כמו כל פקודה אחרת.
- הגנות קיימות אבל כבויות. גם Cursor וגם Cline מציעים מנגנוני guardrails, אבל חלקם לא מופעלים כברירת מחדל, ומשתמשים גילו על קיומם רק בפורומים – אחרי הנזק.
- עייפות אישורים. כשסוכן מייצר עשרות פקודות בדקה, מפתחים מתחילים לאשר הכל אוטומטית. וכשמאשרים הכל, לא מאשרים כלום.
חמש הגנות לצוות שעובד עם סוכני AI ב-GitHub
צוותים שעובדים עם סוכני AI בלי תקלות כאלה לא עובדים איתם פחות. הם פשוט בנו סביבם גדרות:
- Branch protection על main ועל כל ענף שאסור לגעת בו. ב-GitHub זה הגדרה של שתי דקות: לחסום force push, לדרוש Pull Request, לדרוש לפחות reviewer אחד. סוכן שמנסה לדרוס את הענף פשוט מקבל שגיאה.
- הסוכן עובד על ענף משלו, תמיד. הוא לא עושה push ל-main. הוא פותח PR, ובן אדם ממזג.
- הפרדת credentials. הסוכן לא צריך את הטוקן של המפתח עם הרשאות write לכל הארגון. הוא צריך טוקן מצומצם, לריפו אחד, בלי הרשאת force.
- רשימת פקודות שדורשות אישור אנושי מפורש, מוגדרת בקונפיגורציה של הכלי ולא בהוראה בפרומפט. הוראה בפרומפט – ראינו מה קורה לה.
- Code review שמבין מה AI כותב. לא "האם הקוד רץ" אלא "האם הקוד הזה נכון בהקשר של המערכת שלנו" – בדיוק הנקודה שבה סוכן שכותב לפי תבניות סבירות נופל.
שימו לב שאף אחד מהדברים האלה לא חדש. Branch protection, הרשאות מינימליות, סקירת קוד – כל אלה קיימים ב-GitHub שנים. מה שהשתנה הוא שעכשיו יש בצוות "מפתח" נוסף שעובד מהר פי מאה, לא ישן, ולא עוצר לחשוב לפני –force. ההגנות שהיו "nice to have" הפכו לחובה.
והעיקרון הזה רחב בהרבה מצוותי פיתוח. כל ארגון שמכניס סוכני AI לעבודה, בפיתוח, בשירות לקוחות, בכספים או בתפעול, צריך לענות על אותן ארבע שאלות: אילו הרשאות הסוכן באמת צריך (ולא אילו יש לעובד שמפעיל אותו), אילו פעולות דורשות אישור אנושי לפני ביצוע, איך מתעדים ובודקים מה הסוכן עשה, ומי נושא באחריות כשמשהו משתבש.
השורה התחתונה: איך מכניסים סוכני AI לארגון בלי לאבד שליטה
ה-AI הוא לא הכשל בסיפור הזה. הכשל הוא בהנחה שאפשר לתת לכלי חדש את המפתחות של המפתח ולקוות שינהג בזהירות.
Git ו-GitHub נבנו סביב רעיון פשוט: אף שינוי לא דורס שינוי אחר בלי שבן אדם החליט על זה. סוכני AI יכולים להשתלב ברעיון הזה בצורה מושלמת, בתנאי שהצוות מכיר את הכלים מספיק טוב כדי להגדיר את ההגנות הנכונות. השאלה האמיתית היא לא אם להכניס סוכני AI לארגון, אלא איך עושים את זה בלי לוותר על שליטה, בקרה ואחריות אנושית.
רוצים שהארגון שלכם ירתום Copilot וסוכני AI בלי לאבד שליטה בדרך?
בכרמל הדרכה אנו מלמדים צוותי פיתוח וארגונים להטמיע כלים כמו GitHub Copilot ו-Microsoft 365 Copilot בצורה בטוחה: הגדרת הרשאות נכונות לסוכנים, בניית תהליך review ו-Pull Requests שמתאים לקוד שנכתב על ידי AI, הגדרת guardrails ונקודות אישור אנושי לפעולות רגישות, ומתודולוגיה שהופכת את המהירות ליתרון אמיתי ולא לסיכון עם עטיפה יפה.
הציצו במגוון קורסי Copilot למפתחים באתר שלנו.
____________________________
מקורות: agenticcontrolplane.com (אפריל 2026, תיעוד מקרי force push של Cline ו-Claude Code); Euronews ו-XDA Developers (אפריל 2026, מקרה PocketOS); Fortune (יולי 2025, מקרה Replit); Adversa AI (אוגוסט 2026, סקירת תקריות סוכני קוד).