


ארגונים רבים כבר נקטו צעדים כדי למנוע זליגת מידע לכלי AI: חסימת העלאת קבצים, הגבלת Copy-Paste ורשימות של אתרים מאושרים. אבל השימוש ב-AI מזמן אינו מוגבל לטאב בדפדפן. מידע רגיש יכול לצאת מהארגון דרך אפליקציה, Add-in, קריאת API, כלי פיתוח או Agent שרץ על המחשב המקומי, ולעקוף את כל הבקרות האלה. למשל, עובד שמדביק נתוני לקוחות לסוכן AI שרץ על המחשב שלו, ולא בדפדפן.
ביולי 2026 הציגה Microsoft ב-Purview יכולת חדשה שמחברת בין DLP (Data Loss Prevention) לבין Microsoft Entra Global Secure Access, ובספטמבר 2026 האינטגרציה יצאה לזמינות מלאה (GA). השינוי המהותי הוא מקום האכיפה: במקום להסתמך רק על הדפדפן או על ה-Endpoint, אפשר כעת לסווג ולבדוק תוכן גם ברמת הרשת.
מה בודק Microsoft Purview Network Data Security?
היכולת Microsoft Purview Network Data Security, נועדה לזהות, לתעד ולחסום מידע רגיש בתעבורה אל אפליקציות ענן ו-AI שאינן מנוהלות על ידי הארגון. הבדיקה יכולה לכסות ארבעה סוגי תעבורה:
- טקסט או Prompt שנשלחים לאפליקציית AI
- קובץ שמועלה לשירות ענן
- תשובה (טקסט) שמתקבלת מאפליקציית AI
- קובץ שמורד מאפליקציית ענן
היתרון הגדול: המערכת משתמשת באותם Sensitive Information Types ,Sensitivity Labels ומסווגים שכבר מוגדרים ב-Purview. אין צורך לבנות מנוע סיווג חדש לכל ערוץ ואותה מדיניות מידע מלווה את הארגון ב-Microsoft 365, ב-Endpoint, ועכשיו גם בתעבורת הרשת.
איך עובד החיבור בין Microsoft Entra Global Secure Access ל-Purview DLP?
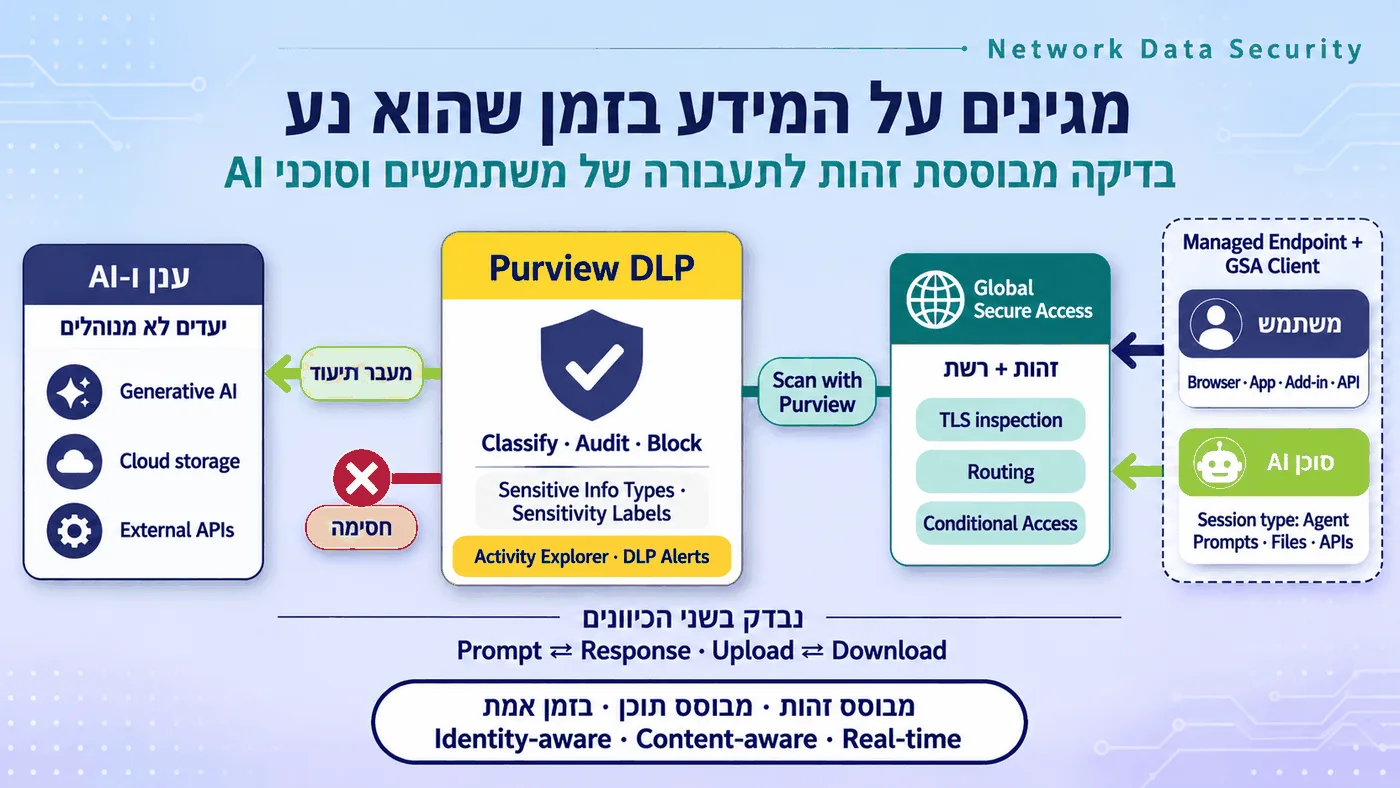
- Global Secure Access מנתב את תעבורת האינטרנט הרלוונטית לפי משתמש ומדיניות.
- מדיניות תוכן (Content Policy) עם הפעולה Scan with Purview מעבירה קבצים או טקסט לבדיקה.
- Purview מסווג את התוכן ומעריך אותו מול מדיניות DLP.
- ההחלטה, תיעוד (Audit) או חסימה (Block), מוחזרת בזמן אמת.
- האירוע מופיע ב-Activity Explorer וב-DLP Alerts, בהתאם להגדרות.
בפועל, כך אפשר לחסום, למשל, שליחה של מספרי כרטיסי אשראי ל-ChatGPT, Gemini או Claude, גם כשהפעולה מתבצעת מאפליקציה או דרך API ולא רק מהדפדפן. התנאי: התעבורה יוצאת מ-Endpoint מנוהל שמותקן בו לקוח Global Secure Access, עם Internet Access forwarding, TLS inspection ו-Conditional Access.
למה DLP ברמת הרשת חשוב במיוחד בעידן סוכני AI?
משתמש אנושי שולח בדרך כלל Prompt אחד וממתין לתשובה. Agent, לעומתו, יכול לבצע עשרות קריאות ברצף, להתחבר ליעדים שונים ולהעביר קבצים, בלי שום ממשק משתמש גלוי. הרשאה שהוגדרה בטעות או מתקפת Prompt Injection עלולות להפוך במהירות לתהליך אוטומטי של זליגת מידע.
ב-Global Secure Access אפשר גם להגדיר תנאי Session type מסוג Agent, וכך להחיל מדיניות נפרדת על תעבורה שסווגה כתעבורת סוכן. חשוב לדייק: זהו סינון לתעבורה שכבר זוהתה כתעבורת Agent, ולא הבטחה שכל סוכן מקומי או כל פרוטוקול יזוהו. המשמעות: בקרה ממוקדת יותר על Agents שיוצאים לאינטרנט, בלי להניח שהם מתנהגים כמו בני אדם.
מהן המגבלות והדרישות של Scan with Purview?
האינטגרציה עם Global Secure Access, כולל פעולת Scan with Purview, זמינה ב-GA מספטמבר 2026. עם זאת, לא כל האינטגרציות של Network Data Security נמצאות ב-GA, ויש כמה מגבלות ותלויות שחשוב להכיר מראש:
- נדרש להגדיר TLS inspection וניתוב דרך Global Secure Access.
- נדרש אחד מהרישויים הבאים: Microsoft 365 E7, או Purview E5 (או מקביל) יחד עם Entra Internet Access. בתרחיש הזה לא נדרש Pay-As-You-Go; הוא נדרש רק באינטגרציות עם פתרונות SASE ודפדפנים מאובטחים שאינם של Microsoft.
- נתמכת תעבורת HTTP ו-HTTPS.
- תעבורת QUIC על UDP אינה נתמכת בתרחיש סינון התוכן.
- המדיניות אינה חלה על משתמשי אורח (B2B Guest).
- הפצה ראשונית של מדיניות עשויה להימשך עד 24 שעות.
נקודה נוספת: Collection Policy מיועדת לניטור ולאיסוף, ולא לאכיפה. הרכיב האופציונלי Content Capture for AI interactions לוכד את ה-Prompts והתגובות המלאים (לא קבצים). זהו כלי חקירה חשוב, אבל הוא גם יוצר מאגר חדש של מידע רגיש. לכן, לפני הפעלת Content Capture for AI interactions ב-Collection Policy, הגדירו הרשאות צפייה, תקופת שמירה ומטרות שימוש.
איך מטמיעים Purview DLP לכלי AI? מסלול ב-5 צעדים
- מפו את אפליקציות ה-AI שבשימוש בארגון, המאושרות ושאינן מאושרות.
- הפעילו תחילה את מדיניות ה-DLP במצב סימולציה, ולאחר מכן עברו ל-Audit ול-Block באופן מדורג.
- כיילו את המסווגים והחריגים כדי לצמצם False Positives.
- הגדירו Block רק בתרחישים שבהם הסיכון ברור.
- עקבו אחר האירועים ושפרו את המדיניות באופן שוטף.
השורה התחתונה: החידוש אינו עוד נקודת חסימה של DLP. זהו מעבר ממדיניות שמגינה על אפליקציה מסוימת למדיניות שמגינה על המידע עצמו בזמן שהוא נע, גם כשהיעד, הממשק או הסוכן משתנים.
**הכותב הינו ארכיטקט הגנת מידע ו-AI במיקרוסופט.
לקריאה נוספת: איך שומרים על הנתונים הארגוניים בסביבת Copilot?
בכרמל הדרכה אנחנו מלווים ארגונים במיפוי תעבורת AI, בתכנון מדיניות Purview DLP ובשילוב בין Endpoint, דפדפן, רשת ו-Agent Governance, בתהליך הטמעה מדורג ומדיד.
לפרטים נוספים ותיאום שיחת מיפוי ראשונית עם המומחים שלנו
מקורות
- What's new in Microsoft Purview, ספטמבר 2026: “General availability: Integrate Microsoft Entra Global Secure Access with Purview to protect text, files, and AI interactions at the network layer…” – https://learn.microsoft.com/en-us/purview/whats-new
- Microsoft Purview Network Data Security: “Network data security utilizes the same classifiers already configured in other Microsoft Purview policies…” – https://learn.microsoft.com/en-us/purview/dlp-network-data-security-learn
- Global Secure Access network content filtering: תנאי Session type ומגבלת QUIC/UDP – לינק: https://learn.microsoft.com/en-us/entra/global-secure-access/how-to-network-content-filtering
- Collection policies reference: Content Capture for AI interactions – https://learn.microsoft.com/en-us/purview/collection-policies-policy-reference
שאלות נפוצות
האם האינטגרציה בין Purview DLP ל-Global Secure Access זמינה ב-GA?
כן, מספטמבר 2026. אינטגרציות של Network Data Security עם פתרונות של ספקים אחרים עשויות להיות עדיין ב-Preview.
איזה רישוי נדרש?
Microsoft 365 E7, או Purview E5 (או מקביל) יחד עם Entra Internet Access. לא נדרש Pay-As-You-Go.
אילו סוגי תעבורה נבדקים?
ארבעה: טקסט או Prompt שנשלחים לאפליקציית AI, קובץ שמועלה, תשובה שמתקבלת, וקובץ שמורד.
האם המדיניות חלה על משתמשי אורח?
לא. היא לא חלה על משתמשי B2B Guest.